

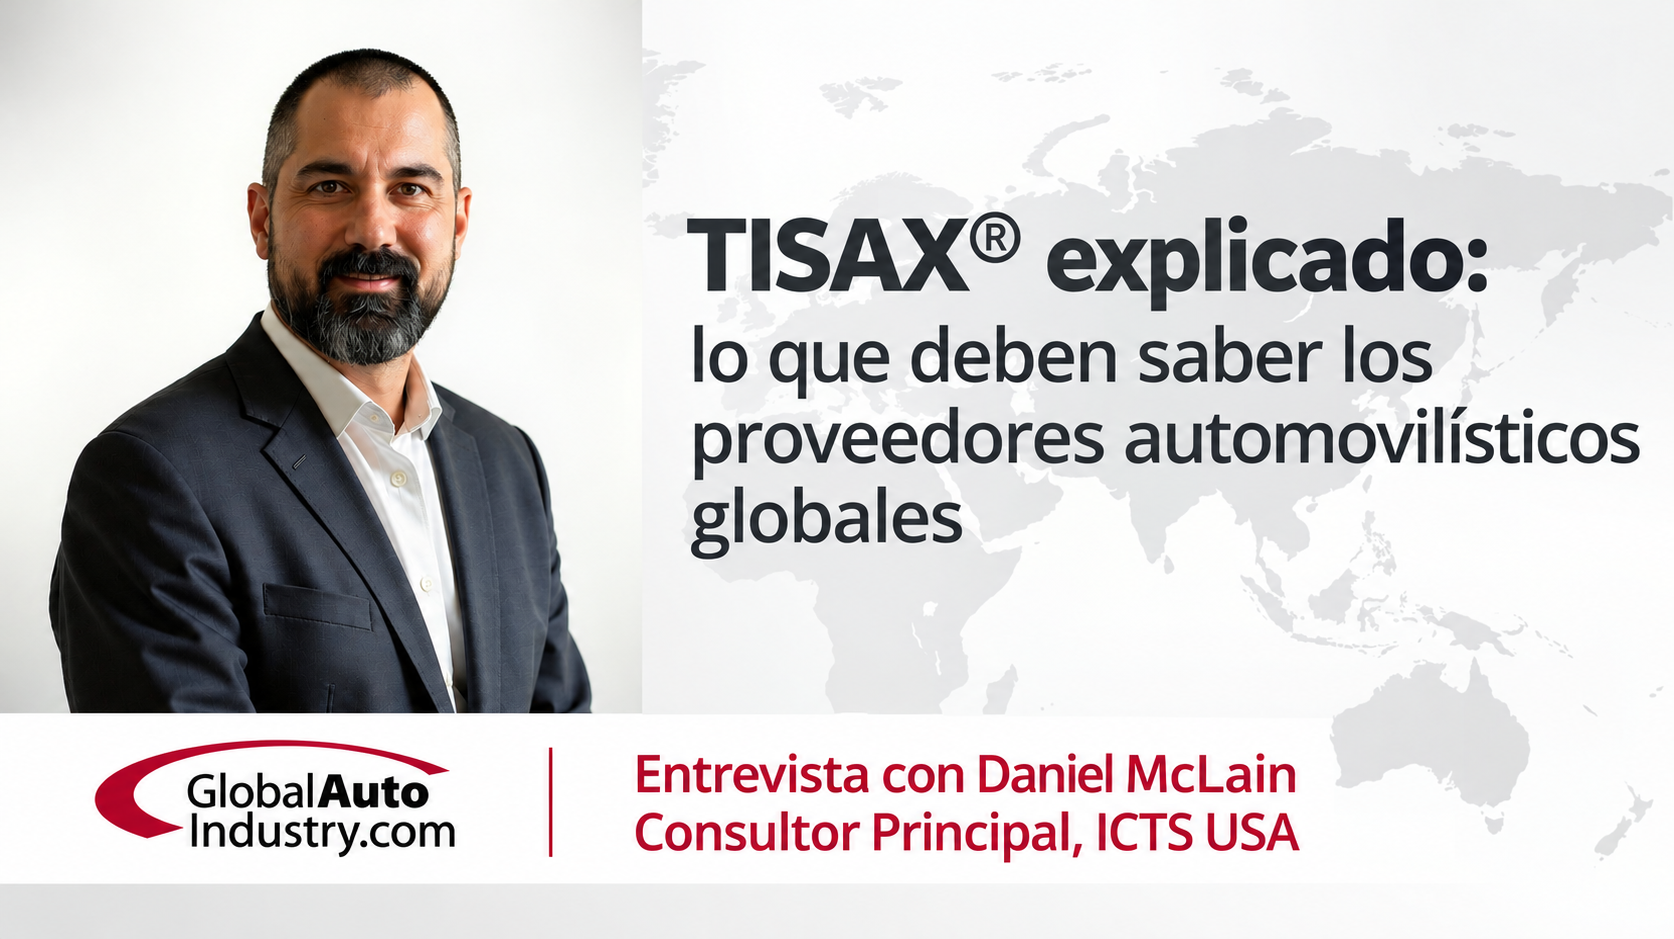
La última entrevista en audio de GlobalAutoIndustry.com, titulada «TISAX explicado: lo que deben saber los proveedores automovilísticos globales», cuenta con la participación de Daniel McLain, propietario y consultor principal de ICTS Information/Cyber Security Tailored Solutions LLC (ICTS USA) y cofundador de Granite State InfoSec. Originario de Alemania y afincado actualmente en Carolina del Norte, Daniel aporta a su trabajo en el ámbito de la seguridad de la información una amplia experiencia en ingeniería, operaciones industriales, infraestructuras críticas y gestión de proyectos. Como auditor principal certificado por PECB según la norma ISO/IEC 27001 y profesional registrado en CMMC, ayuda a las organizaciones a cumplir con los requisitos de TISAX®, ISO/IEC 27001 y otros requisitos de seguridad y cumplimiento normativo. Aprovechando su experiencia en entornos industriales alemanes y estadounidenses, Daniel ayuda a salvar la brecha entre las expectativas europeas en materia de seguridad de la información en el sector de la automoción y las realidades operativas de los proveedores en Estados Unidos. Su enfoque se centra en traducir requisitos complejos a un lenguaje comprensible y en ofrecer soluciones prácticas.
En la entrevista de audio de 17 minutos, el Sr. McLain aborda las siguientes cuestiones:
- ¿Qué es exactamente TISAX®, por qué se introdujo y por qué ha cobrado tanta importancia en la industria automovilística mundial?
- ¿Es TISAX® algo de lo que solo deben preocuparse los grandes fabricantes de automóviles, o afecta también a los proveedores más pequeños y a las empresas que operan fuera de Europa?
- ¿Por qué a los proveedores del sector de la automoción, especialmente a las pequeñas y medianas empresas, les cuesta tanto prepararse para TISAX®?
- ¿Qué medidas prácticas deben adoptar los proveedores del sector de la automoción al prepararse para su primera evaluación de TISAX®, y qué errores deben evitar?
- ¿Cómo están evolucionando los requisitos de seguridad de la información en las cadenas de suministro globales del sector de la automoción, y qué deben hacer los proveedores para estar preparados?